
无线WiFi安全渗透与攻防(六)之WEP破解-Gerix-wifi-cracker自动化破解WEP加密
创始人
2025-05-28 12:34:01
系列文章
无线WiFi安全渗透与攻防(一)之无线安全环境搭建
无线WiFi安全渗透与攻防(二)之打造专属字典
无线WiFi安全渗透与攻防(三)之Windows扫描wifi和破解WiFi密码
无线WiFi安全渗透与攻防(四)之kismet的使用
无线WiFi安全渗透与攻防(五)之aircrack-ng破解WEP加密
WEP破解-Gerix-wifi-cracker自动化破解WEP加密
1.环境准备
1.软件和kali
Kali-Linux-2019.2-vmware-amd64
gerix-wifi-cracker-2
为什么不用2021版本的呢?因为gerix-wifi-cracker-2是基于PyQt4界面工具包开发的软件,2021版本自带的是PyQt5,版本不兼容
2.下载软件,下载地址
https://github.com/J4r3tt/gerix-wifi-cracker-2
3.将软件复制到kali,解压
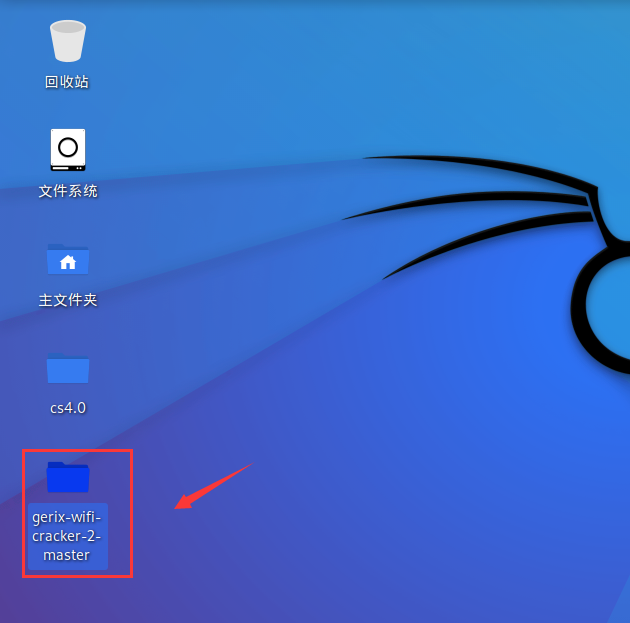
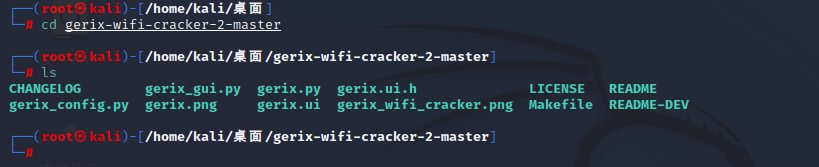
4.进入软件目录
cd gerix-wifi-cracker-2-master
2.破解步骤
1.启动gerix-wifi-cracker-2-master软件
python gerix.py
2.设置无线网卡位Monitor Mode模式
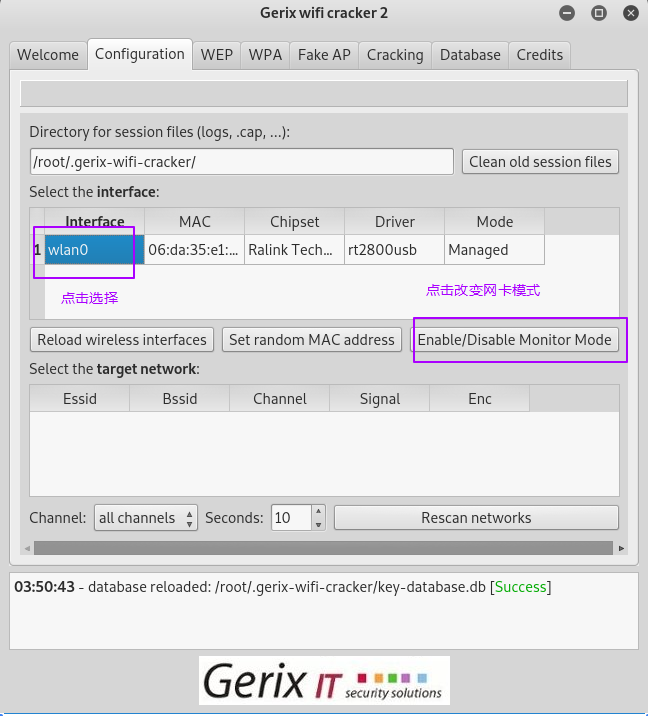
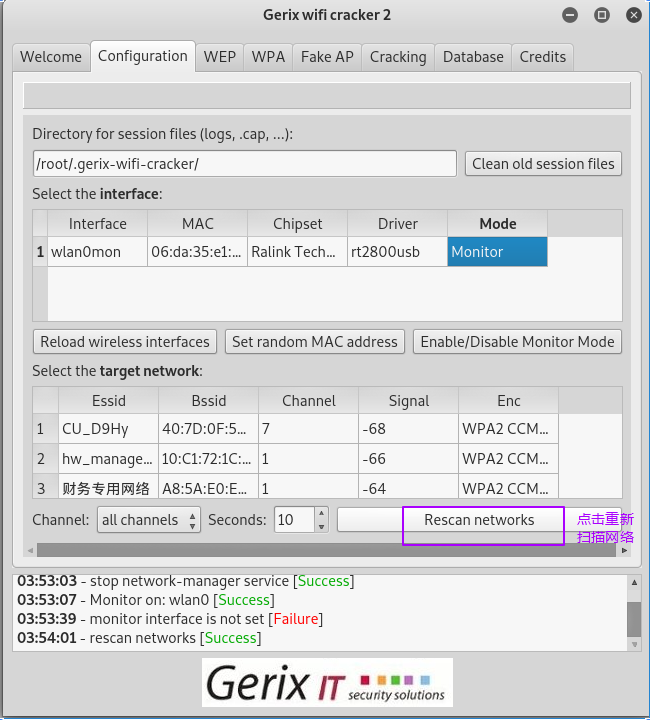
3.重新扫描网络
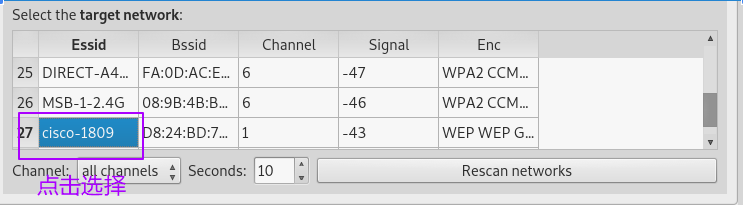
4.选择需要破解的WIFI
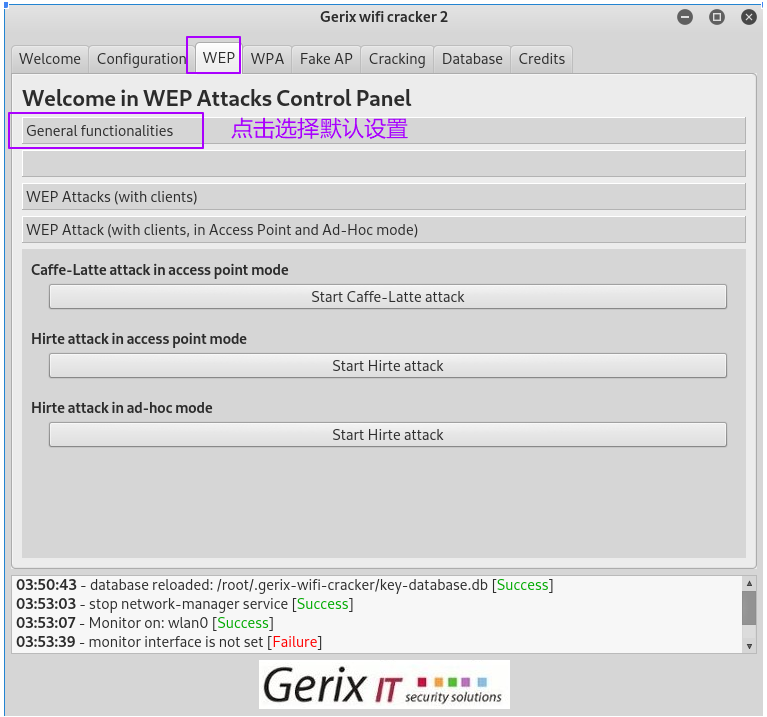
5.选择顶部【wep】,选择具体的破解方式【General functionalities】
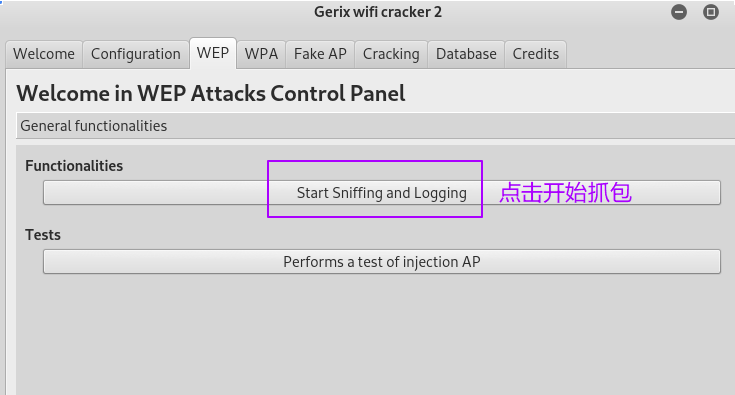
6.点击【Start Sniffing and Logging】开始抓包
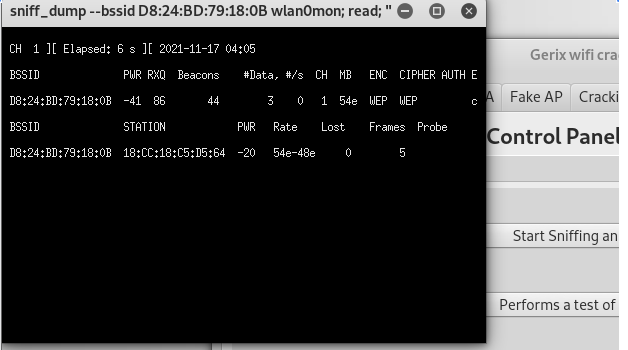
7.连接一个客户端,使其发生ARP通讯
8.在客户端发送ping命令加快数据包收集(模拟用户上网数据)
ping /t 192.168.1.1
9.使用python脚本加快收集速度(模拟用户上网数据)
import os
import threading
import timeclass myThread (threading.Thread):def __init__(self):threading.Thread.__init__(self)def run(self):cmd="ping /t 192.168.1.1"os.system(cmd)time.sleep(0.1)threads=[]for i in range(50):thread1 = myThread()thread1.start()threads.append(thread1)for item in threads:item.join()print ("退出主线程")
10.等待Date到达5000时,可以开始破解
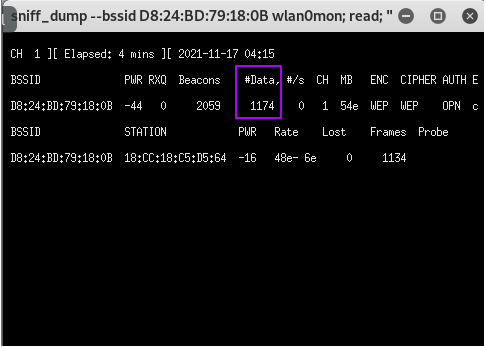
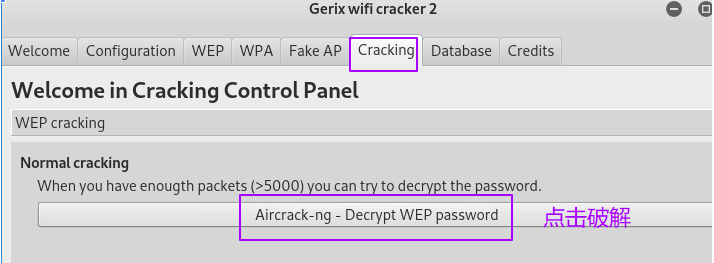
11.选择顶部【Cracking】–点击【Aircrack-ng-Decrypt WEP password】开始破解
12.抓包文件存放在: /root/.gerix-wifi-cracker
cd /root/.gerix-wifi-cracker
ls
13.清空抓包结果
cd /root/.gerix-wifi-cracker
rm *
相关内容
热门资讯
科创板创新药企BD授权交易总额...
2026年半年度财报季已收官,在创新药企业以业绩扭亏和BD兑现吸引市场目光的同时,以CXO为代表的上...
本周末10余家公司披露回购增持...
9月13日晚间,三一重工、天安新材、永茂泰等多家主板公司同步披露股份回购进展,以真金白银的行动践行对...
李想发文:i9是满分答卷,理想...
9月10日,理想汽车CEO李想通过个人微博发文宣布,理想i9将于9月16日正式发布。李想表示,理想i...
胡塞速通红海西岸,伊朗手握两大...
谁也没想到,胡塞武装突然发威,从9月3号南下发起总攻,打得沙特支持的也门政府军节节败退,尤其是9月1...
周末10余家沪市主板公司披露回...
中经记者 孙汝祥 夏欣 北京报道9月13日晚间,三一重工、天安新材、永茂泰等多家主板公司同步披露股份...